 NeoServer
iOS 上的后量子 SSH:NeoServer 支持 ML-KEM 密钥交换
本页目录
今天从你 iPhone 发出的每一次 SSH 连接,都可能在某处被安静地录制和存储。录制的目的不是现在破解,而是等待量子计算机足够成熟的那一天,再批量回溯解密。安全行业给这种攻击起了一个直白的名字:先存后解(Harvest Now, Decrypt Later)。
好消息是,防御手段已经成为正式标准:NIST 在 2024 年定稿了后量子密钥封装算法 ML-KEM(FIPS 203),OpenSSH 也已将它纳入默认密钥交换。现在,NeoServer 把 ML-KEM 带到了 iOS——你的 iPhone 可以发起真正的后量子 SSH 连接,而且无需任何配置。
先存后解:为什么现在就该在意
传统 SSH 的机密性建立在 ECDH、RSA 这类经典数学难题之上。它们对今天的计算机足够安全,但量子计算机运行 Shor 算法后,这些难题会被高效破解。真正麻烦的是时间差:
- 录制发生在今天。 机场、咖啡馆的 Wi-Fi,被入侵的路由器,链路上的任意一环,都可以把加密流量存下来,对录制者来说成本几乎为零。
- 解密发生在未来。 一旦足够规模的量子计算机出现,今天录下的每一段经典密钥交换都可以被回溯破解——不需要你届时再犯任何错误。
- SSH 会话一旦被解开,就是全部解开。 你敲入的 sudo 密码、cat 出来的配置文件和密钥、部署脚本里的 token、内网拓扑,全部明文呈现。
对服务器管理员、NAS 用户、运维工程师来说,SSH 流量恰恰是长期价值最高的录制目标。而「等量子计算机真的出现再说」的策略,对已经录制的流量是不可逆的。
ML-KEM 是什么:三分钟版
ML-KEM(基于模格的密钥封装机制,Module-Lattice-based Key Encapsulation Mechanism)是 NIST 于 2024 年 8 月定稿的后量子密码标准 FIPS 203,前身为 Kyber 算法。它的安全性基于格上的数学难题——对目前已知的量子算法而言,这类问题没有高效解法。
它只负责一件事,但恰好是最关键的一件事:密钥交换。连接建立时,双方用 ML-KEM 协商出会话密钥;此后即使量子计算机回放全部流量,也无法还原这个密钥。
两个值得知道的事实:
- OpenSSH 自 9.9 版(2024 年 9 月)起,默认启用混合密钥交换
mlkem768x25519-sha256。它把 ML-KEM-768 与经典 X25519 捆绑在一起:两道数学难题同时保护同一个会话,任何一道被破都不足以解密。近一年的新版 Linux 发行版与 macOS 的 SSH 服务端大多已默认支持。 - Apple 正在全面铺开后量子加密。 iMessage 用 PQ3 协议引入后量子保护,iOS 26 更进一步用 ML-KEM 加密 iPhone 与 Apple Watch 之间的通信。你的手机和手表之间已经是后量子加密了——你的 SSH 客户端呢?
iPhone 往往是链路上的最后短板
服务端默认就绪,客户端却常常掉队:大多数 iOS SSH 客户端至今只提供经典密钥交换。于是出现一个尴尬的局面——服务器完全支持后量子协商,握手却在手机这一侧被降级回经典算法。
而手机恰恰是最暴露的设备:咖啡馆、机场、酒店的 Wi-Fi,来路不明的网络,随手发起的连接。在 Mac 上你也许还会套一层 WireGuard,iPhone 上的那次快速 SSH 往往是裸连。
NeoServer 补上了这块短板。 连接时,NeoServer 自动优先协商 mlkem768x25519-sha256:
- 服务端支持 → 立即进入后量子会话,整条连接从握手起就是量子安全的
- 服务端较旧 → 平滑回退到经典算法,连接照常工作,不打断任何工作流
- 零配置:不需要改任何设置,更新 App 后即刻生效
30 秒验证你的服务器是否就绪
在服务器上运行(在 NeoServer 的终端里跑也一样):
ssh -Q kex | grep mlkem
# 输出 mlkem768x25519-sha256 即表示支持
想亲眼看到协商结果,从桌面电脑连接时加上 -vv:
ssh -vv user@your-server 2>&1 | grep "kex:"
# debug1: kex: algorithm: mlkem768x25519-sha256
如果第一条命令没有输出,说明服务端 OpenSSH 还在 9.9 之前的版本,升级系统或 OpenSSH 即可获得支持。之后从 NeoServer 连接,协商就会自动落到 ML-KEM。
不止密钥交换:NeoServer 的安全模型
后量子密钥交换解决的是「链路被录制」;NeoServer 在其他环节同样不妥协:
- 私钥只存在你的 iPhone 上,由 Face ID / Touch ID 保护,需要多设备时走你的私人 iCloud 同步
- SSH Agent Forwarding:远程服务器临时「借用」你手机上的密钥完成认证,私钥永不落盘到服务器——详见之前的深入介绍
- 完整认证能力:密码、私钥、2FA、Jump Server(堡垒机)、Failover、Socks5 代理
- 零第三方统计、零广告 SDK:NeoServer 不与任何你未配置的服务器通信,数据只属于你
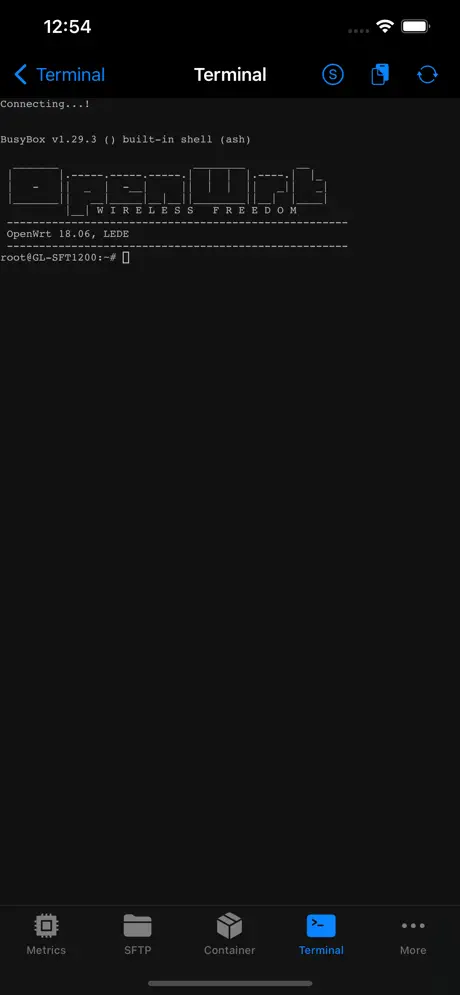
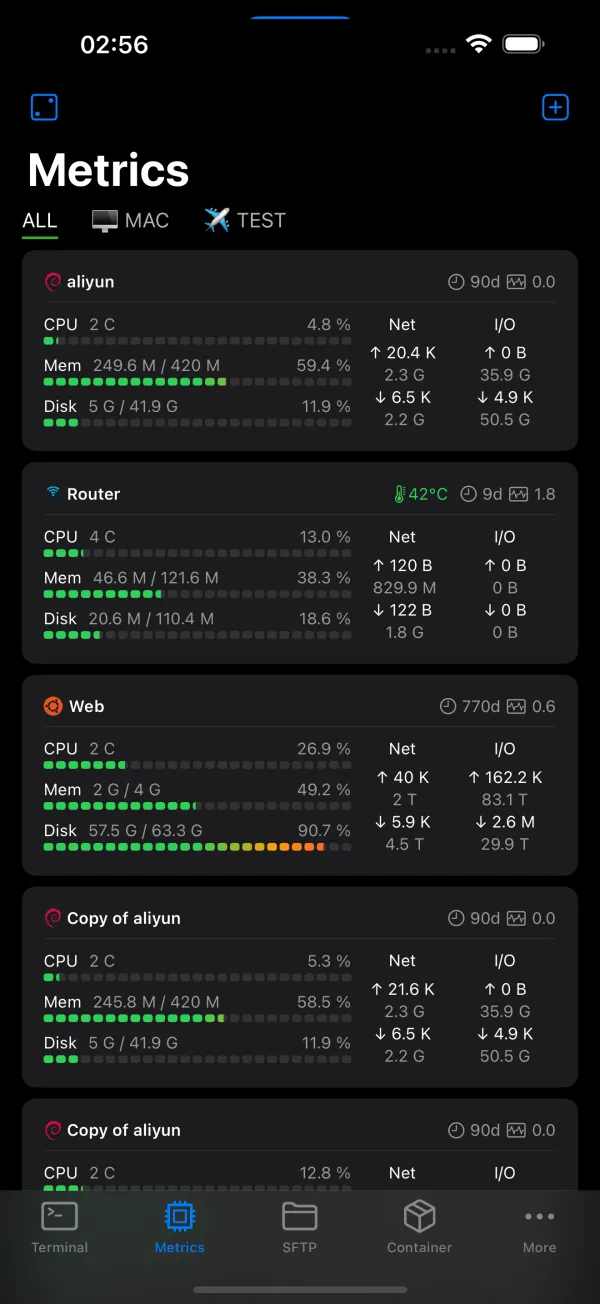
在此之上,Mosh 让你在切换网络时不断线,tmux/zellij 会话可断线恢复,SFTP、服务器监控、Docker/Podman 管理、批量脚本执行一应俱全。NeoServer 不只是「一个支持 ML-KEM 的终端」,而是 iPhone 上完整的移动运维工作台。
适合谁
- Home Server 玩家与 NAS 用户(Synology、QNAP、TrueNAS 等)
- 网站管理员与运维工程师
- 开发者和程序员
- 管理 AI 计算节点与云服务器的人
- 以及每一个认为「十年后回放解密」不该威胁到今天流量的人
从下一次连接开始就是量子安全
先存后解攻击的可怕之处在于它的不对称性:防御方只需要今天升级一次握手,攻击方却可以永远持有昨天录下的流量。你的服务器早已默认就绪,缺的只是一个支持 ML-KEM 的 iOS 客户端。
打开 App Store 搜索 NeoServer,或直接前往 App Store 下载——让你从 iPhone 发出的下一次 SSH 连接,从握手那一刻起就是量子安全的。