 NeoServer
Постквантовый SSH на iOS: NeoServer поддерживает обмен ключами ML-KEM
Содержание
Каждое SSH-соединение, которое вы сегодня отправляете с iPhone, может где-то тихо записываться и храниться. Цель записи — не взломать вас сейчас, а дождаться дня, когда квантовые компьютеры достаточно созреют, чтобы массово расшифровать всё задним числом. В индустрии безопасности у этой атаки есть прямолинейное название: Harvest Now, Decrypt Later (сначала записать, потом расшифровать).
Хорошая новость: защита уже стала официальным стандартом. NIST в 2024 году финализировал алгоритм постквантовой инкапсуляции ключей ML-KEM (FIPS 203), а OpenSSH уже включил его в обмен ключами по умолчанию. Теперь NeoServer приносит ML-KEM на iOS — ваш iPhone может устанавливать по-настоящему постквантовые SSH-соединения, причём без какой-либо настройки.
Harvest Now, Decrypt Later: почему об этом нужно заботиться уже сейчас
Конфиденциальность классического SSH строится на таких классических математических задачах, как ECDH и RSA. Для сегодняшних компьютеров они достаточно надёжны, но квантовый компьютер, выполняющий алгоритм Шора, эффективно взламывает эти задачи. Настоящая проблема — разрыв во времени:
- Запись происходит сегодня. Wi-Fi в аэропорту или кафе, скомпрометированный маршрутизатор, любое звено на маршруте может сохранять зашифрованный трафик — для записывающего это почти ничего не стоит.
- Расшифровка произойдёт в будущем. Как только появится достаточно мощный квантовый компьютер, каждый записанный сегодня классический обмен ключами можно будет вскрыть задним числом — вам даже не придётся совершать новых ошибок.
- SSH-сессия, будучи расшифрованной, расшифровывается целиком. Введённый вами пароль sudo, выведенные через cat конфиги и ключи, токены в скриптах развёртывания, топология внутренней сети — всё станет открытым текстом.
Для администраторов серверов, пользователей NAS и инженеров эксплуатации SSH-трафик — как раз та запись, которая представляет наибольшую долгосрочную ценность. А стратегия «разберёмся, когда квантовые компьютеры действительно появятся» для уже записанного трафика необратима.
Что такое ML-KEM: версия на три минуты
ML-KEM (Module-Lattice-based Key Encapsulation Mechanism — механизм инкапсуляции ключей на основе модульных решёток) — это стандарт постквантовой криптографии FIPS 203, финализированный NIST в августе 2024 года; его предшественником был алгоритм Kyber. Его безопасность основана на математических задачах на решётках — для известных на сегодняшний день квантовых алгоритмов эффективных решений этих задач не существует.
Он отвечает только за одно, но именно за самое главное: обмен ключами. При установке соединения стороны согласуют сеансовый ключ с помощью ML-KEM; после этого даже воспроизведение всего трафика квантовым компьютером не позволит восстановить этот ключ.
Два факта, которые стоит знать:
- OpenSSH начиная с версии 9.9 (сентябрь 2024) по умолчанию включает гибридный обмен ключами
mlkem768x25519-sha256. Он объединяет ML-KEM-768 с классическим X25519: две математические задачи одновременно защищают одну сессию, взлома любой из них недостаточно для расшифровки. Большинство серверов SSH в новых дистрибутивах Linux и macOS последнего года уже поддерживают его по умолчанию. - Apple повсеместно внедряет постквантовое шифрование. iMessage получил постквантовую защиту с протоколом PQ3, а iOS 26 пошла дальше — шифрует связь между iPhone и Apple Watch с помощью ML-KEM. Между вашим телефоном и часами уже постквантовое шифрование — а как насчёт вашего SSH-клиента?
iPhone часто оказывается последним слабым звеном
Серверы готовы по умолчанию, а вот клиенты часто отстают: большинство iOS-SSH-клиентов до сих пор предлагают только классический обмен ключами. Возникает неловкая ситуация: сервер полностью поддерживает постквантовое согласование, но рукопожатие деградирует до классических алгоритмов на стороне телефона.
А телефон — как раз самое уязвимое устройство: Wi-Fi в кафе, аэропорту, отеле, сомнительные сети, соединения «на скорую руку». На Mac вы, возможно, ещё натянете слой WireGuard, а тот быстрый SSH с iPhone часто идёт «голым».
NeoServer закрывает этот пробел. При подключении NeoServer автоматически предпочитает согласование mlkem768x25519-sha256:
- Сервер поддерживает → сразу устанавливается постквантовая сессия, всё соединение квантово-безопасно с момента рукопожатия
- Сервер устаревший → плавный откат к классическим алгоритмам, соединение работает как обычно, никакой рабочий процесс не прерывается
- Нулевая настройка: ничего менять не нужно, эффект наступает сразу после обновления приложения
Проверка готовности вашего сервера за 30 секунд
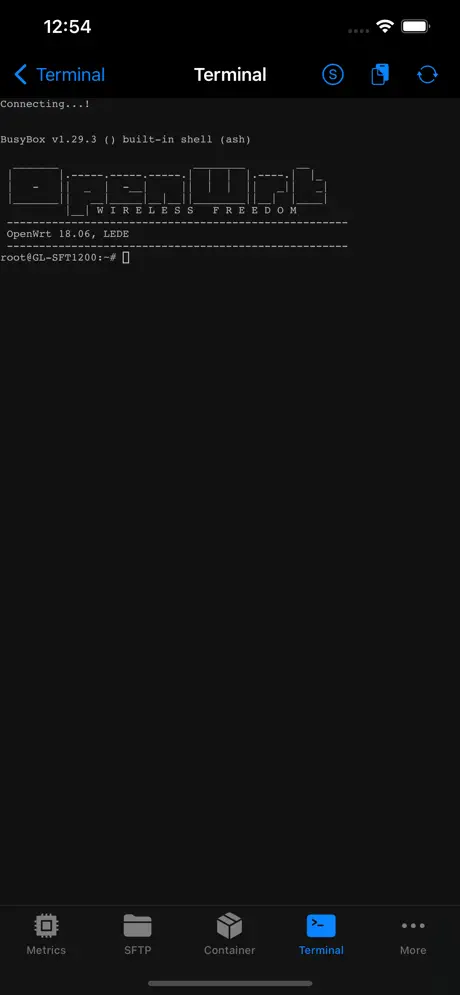
Выполните на сервере (подойдёт и термил в NeoServer):
ssh -Q kex | grep mlkem
# вывод mlkem768x25519-sha256 означает поддержку
Чтобы воочию увидеть результат согласования, добавьте -vv при подключении с настольного компьютера:
ssh -vv user@your-server 2>&1 | grep "kex:"
# debug1: kex: algorithm: mlkem768x25519-sha256
Если первая команда не дала вывода, значит на сервере OpenSSH версии ниже 9.9 — обновите систему или OpenSSH, чтобы получить поддержку. После этого при подключении из NeoServer согласование автоматически придёт к ML-KEM.
Не только обмен ключами: модель безопасности NeoServer
Постквантовый обмен ключами решает проблему «записи канала»; в остальных звеньях NeoServer тоже не идёт на компромиссы:
- Приватные ключи хранятся только на вашем iPhone, защищены Face ID / Touch ID, а при необходимости на нескольких устройствах синхронизируются через ваш личный iCloud
- SSH Agent Forwarding: удалённый сервер временно «одалживает» ключ с вашего телефона для аутентификации, приватный ключ никогда не попадает на диск сервера — подробности в предыдущем глубоком разборе
- Полный набор средств аутентификации: пароли, приватные ключи, 2FA, Jump Server (бастион), Failover, Socks5-прокси
- Ноль сторонней аналитики, ноль рекламных SDK: NeoServer не связывается ни с какими серверами, которые вы не настроили сами, данные принадлежат только вам
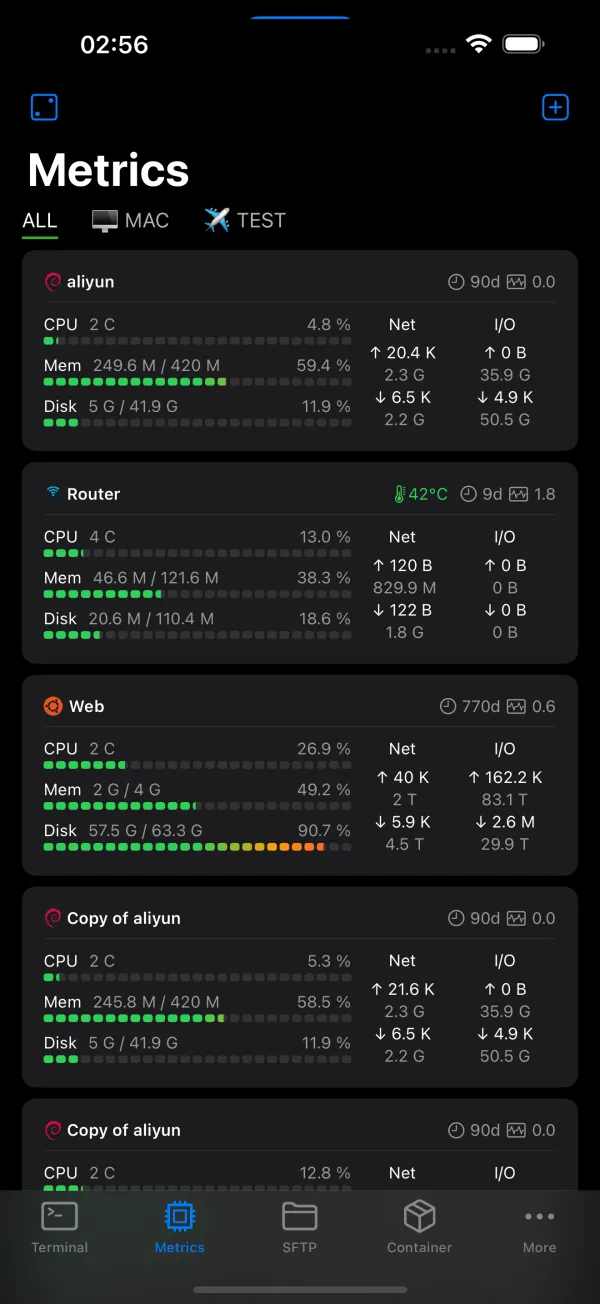
Поверх этого Mosh не даёт соединению обрываться при смене сети, сессии tmux/zellij восстанавливаются после разрыва, а SFTP, мониторинг серверов, управление Docker/Podman и массовое выполнение скриптов — всё в наличии. NeoServer — это не просто «терминал с поддержкой ML-KEM», а полноценная мобильная рабочая станция для эксплуатации на iPhone.
Кому это подходит
- Энтузиастам домашних серверов и пользователям NAS (Synology, QNAP, TrueNAS и др.)
- Веб-администраторам и инженерам эксплуатации
- Разработчикам и программистам
- Тем, кто управляет вычислительными узлами для ИИ и облачными серверами
- И каждому, кто считает, что «расшифровка записей десятилетней давности» не должна угрожать сегодняшнему трафику
Квантовая безопасность начинается со следующего соединения
Страшная особенность атаки «записать сейчас, расшифровать потом» — её асимметричность: защищающейся стороне достаточно один раз обновить рукопожатие сегодня, а атакующий может вечно хранить вчерашний трафик. Ваш сервер уже давно готов по умолчанию — не хватает лишь iOS-клиента с поддержкой ML-KEM.
Откройте App Store и найдите NeoServer или перейдите в App Store для скачивания — чтобы ваше следующее SSH-соединение с iPhone было квантово-безопасным с самого момента рукопожатия.
Готовы попробовать?
NeoServer
SSH, Mosh, Docker & SFTP client for iPhone, iPad and Mac