 NeoServer
iOS上のポスト量子SSH:NeoServerがML-KEM鍵交換をサポート
このページの内容
今日あなたの iPhone から発せられるすべての SSH 接続は、どこかで静かに録音・保存されているかもしれません。録音の目的は今すぐ解読することではなく、量子コンピュータが十分に成熟する日を待って、一括して遡及復号することです。セキュリティ業界はこの攻撃に率直な名前を付けました:Harvest Now, Decrypt Later(先に保存し、後で解読)。
良いニュースは、防御手段が正式な標準になったことです。NIST は 2024 年にポスト量子鍵カプセル化アルゴリズム ML-KEM(FIPS 203)を最終化し、OpenSSH もそれをデフォルトの鍵交換に組み込みました。そして今、NeoServer が ML-KEM を iOS に導入します。あなたの iPhone は、一切の設定なしに本物のポスト量子 SSH 接続を開始できます。
Harvest Now, Decrypt Later:なぜ今気にすべきなのか
従来の SSH の機密性は、ECDH や RSA といった古典的な数学的難問の上に成り立っています。今日のコンピュータに対しては十分に安全ですが、量子コンピュータが Shor のアルゴリズムを実行すれば、これらの難問は効率的に破られます。本当に厄介なのはその時間差です:
- 録音は今日行われる。 空港やカフェの Wi-Fi、侵入されたルータ、経路上のどの环节も、暗号化トラフィックを保存できます。録音者にとってコストはほぼゼロです。
- 復号は未来に行われる。 十分な規模の量子コンピュータが登場すれば、今日録音されたすべての古典的鍵交換は遡って破られる可能性があります——その時点であなたが新たなミスを犯す必要すらありません。
- SSH セッションは一度解かれると、すべて解かれる。 入力した sudo パスワード、cat で表示した設定ファイルや鍵、デプロイスクリプト内のトークン、内部ネットワークのトポロジー、すべてが平文で露呈します。
サーバー管理者、NAS ユーザー、運用エンジニアにとって、SSH トラフィックはまさに長期的な価値が最も高い録音対象です。そして「量子コンピュータが本当に登場してから考えればいい」という戦略は、すでに録音されたトラフィックに対しては不可逆です。
ML-KEM とは:3分版
ML-KEM(Module-Lattice-based Key Encapsulation Mechanism、モジュラー格子ベースの鍵カプセル化機構)は、NIST が 2024 年 8 月に最終化したポスト量子暗号標準 FIPS 203 で、前身は Kyber アルゴリズムです。その安全性は格子状の数学的難問に基づいており、現時点で知られている量子アルゴリズムには、この種の問題に対する効率的な解法は存在しません。
ML-KEM が担当するのは一つのことだけですが、それこそが最も重要なことです:鍵交換。接続確立時に、双方が ML-KEM を使ってセッション鍵を協議します。以後、量子コンピュータが全トラフィックを再生しても、この鍵を復元することはできません。
知っておく価値のある二つの事実:
- OpenSSH はバージョン 9.9(2024 年 9 月)から、ハイブリッド鍵交換
mlkem768x25519-sha256をデフォルトで有効化しています。ML-KEM-768 と古典的な X25519 を束ねるもので、二つの数学的難問題が同時に同じセッションを守り、どちらか一方が破られても復号には不十分です。ここ 1 年の新しい Linux ディストリビューションや macOS の SSH サーバーは、ほとんどがデフォルトでサポートしています。 - Apple はポスト量子暗号を全面的に展開しています。 iMessage は PQ3 プロトコルでポスト量子保護を導入し、iOS 26 ではさらに一歩進んで、iPhone と Apple Watch 間の通信を ML-KEM で暗号化しています。あなたのスマホとウォッチの間はすでにポスト量子暗号です——では、あなたの SSH クライアントは?
iPhone はしばしば経路上の最後の弱点
サーバー側はデフォルトで準備完了なのに、クライアント側はしばしば遅れています:多くの iOS SSH クライアントは今も古典的鍵交換しか提供していません。その結果、サーバーはポスト量子ネゴシエーションを完全にサポートしているのに、ハンドシェイクは携帯側で古典アルゴリズムにダウングレードされてしまう、という厄介な状況が生じています。
しかも携帯電話は最も露出したデバイスです:カフェ、空港、ホテルの Wi-Fi、来歴不明のネットワーク、気軽に開始される接続。Mac なら WireGuard で一层保護するかもしれませんが、iPhone での素早い SSH 接続は往々にして裸の接続です。
NeoServer がこの弱点を埋めます。 接続時、NeoServer は自動的に mlkem768x25519-sha256 を優先的にネゴシエートします:
- サーバーが対応 → 即座にポスト量子セッションに入り、接続全体がハンドシェイクの時点から量子安全になります
- サーバーが古い場合 → 古典アルゴリズムへスムーズにフォールバックし、接続は通常どおり動作し、ワークフローを中断しません
- ゼロ設定:設定を一切変更する必要はなく、App を更新すれば即座に有効になります
30 秒でサーバーの準備状況を確認
サーバー上で実行してください(NeoServer のターミナルで実行しても同じです):
ssh -Q kex | grep mlkem
# mlkem768x25519-sha256 と出力されれば対応済み
ネゴシエーションの結果を直接確認したい場合は、デスクトップから接続する際に -vv を付けてください:
ssh -vv user@your-server 2>&1 | grep "kex:"
# debug1: kex: algorithm: mlkem768x25519-sha256
最初のコマンドで出力がなければ、サーバーの OpenSSH がまだ 9.9 より前のバージョンです。システムまたは OpenSSH をアップグレードすればサポートされます。その後 NeoServer から接続すれば、ネゴシエーションは自動的に ML-KEM に落ち着きます。
鍵交換だけではない:NeoServer のセキュリティモデル
ポスト量子鍵交換が解決するのは「経路が録音される」問題です。NeoServer は他の环节でも同様に妥協しません:
- 秘密鍵はあなたの iPhone にのみ存在し、Face ID / Touch ID で保護されます。複数デバイスが必要な場合はあなたの私的な iCloud 同期を使用します
- SSH Agent Forwarding:リモートサーバーが一時的に携帯上の鍵を「借用」して認証を完了し、秘密鍵は決してサーバーに書き込まれません——詳しくは以前の詳細な紹介をご覧ください
- 完全な認証機能:パスワード、秘密鍵、2FA、Jump Server(踏み台サーバー)、Failover、Socks5 プロキシ
- サードパーティ統計ゼロ、広告 SDK ゼロ:NeoServer はあなたが設定していないサーバーとは一切通信せず、データはあなただけのものです
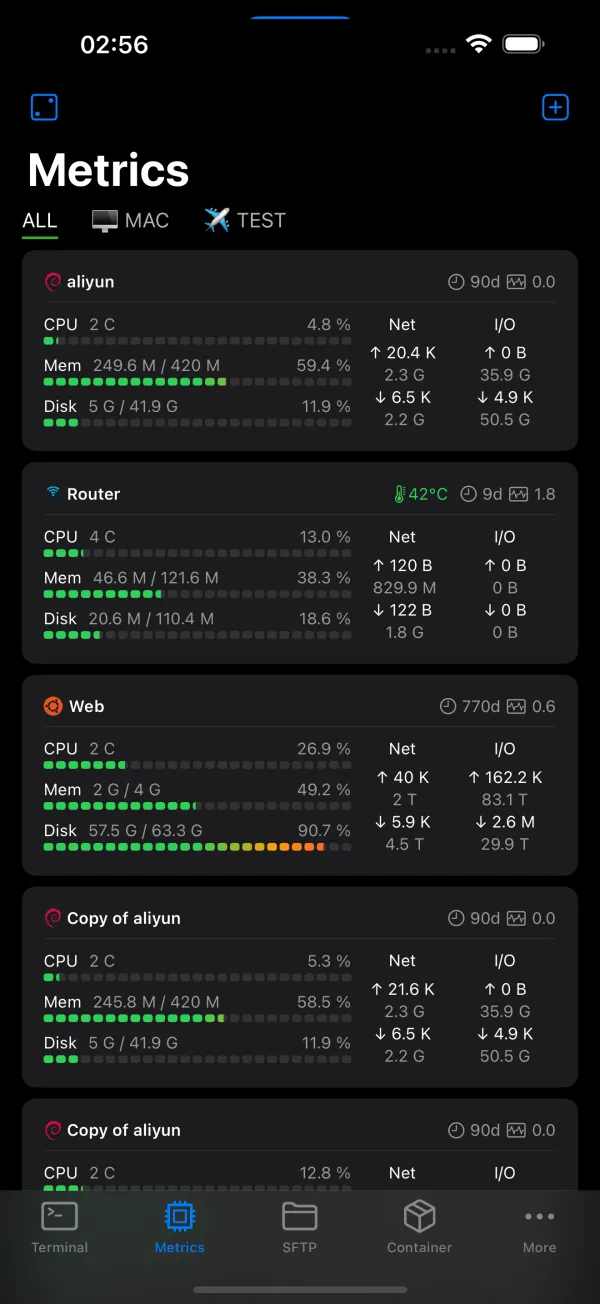
さらに、Mosh によりネットワーク切り替えでも接続が切れず、tmux/zellij セッションは切断から復帰でき、SFTP、サーバー監視、Docker/Podman 管理、一括スクリプト実行もすべて揃っています。NeoServer は単なる「ML-KEM 対応のターミナル」ではなく、iPhone 上の完全なモバイル運用ワークベンチです。
こんな人に最適
- Home Server 愛好家と NAS ユーザー(Synology、QNAP、TrueNAS など)
- ウェブサイト管理者と運用エンジニア
- 開発者とプログラマー
- AI 計算ノードやクラウドサーバーを管理する人
- そして「10 年後の再生解読」が今日のトラフィックを脅かすべきではないと考えるすべての人
次の接続から量子安全に
Harvest Now, Decrypt Later 攻撃の恐ろしさは、その非対称性にあります。防御側は今日ハンドシェイクを一度アップグレードするだけでよいのに対し、攻撃側は昨日録音したトラフィックを永遠に保持できます。あなたのサーバーはとっくにデフォルトで準備完了です。足りないのは ML-KEM 対応の iOS クライアントだけです。
App Store で NeoServer を検索するか、App Store に直接アクセスしてダウンロードしてください——あなたの iPhone から発せられる次の SSH 接続を、ハンドシェイクの瞬間から量子安全なものにしましょう。